Wallet caliente o fría: diferencias y seguridad 🔥❄️
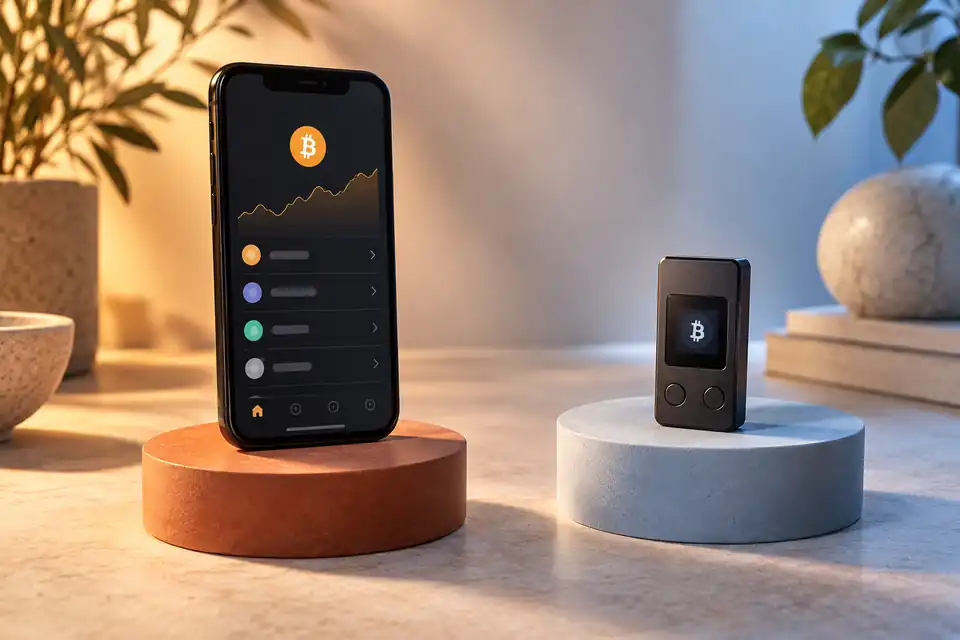
Dos personas pueden usar la misma aplicación de criptomonedas y tener una protección muy diferente. Una autoriza operaciones desde el móvil; la otra necesita confirmar en un dispositivo independiente. A simple vista, las pantallas se parecen. Por dentro, el acceso funciona de otra manera.
Esa diferencia explica qué distingue una wallet caliente de una wallet fría. Elegir entre ambas requiere pensar en cómo vas a utilizarlas, qué amenazas quieres reducir y qué pasos estás dispuesto a seguir.
Aquí vamos a comparar su funcionamiento con situaciones concretas, para que puedas entender qué aporta cada opción y dónde terminan sus ventajas.
La “temperatura” indica cómo se protegen las claves 🌡️
Una wallet caliente, también llamada hot wallet, utiliza claves privadas en un entorno conectado a internet: por ejemplo, un teléfono, un ordenador o una extensión del navegador. Esas claves permiten autorizar movimientos. Esto no significa que se publiquen; significa que su protección depende de ese entorno.
Una wallet fría, o cold wallet, mantiene las claves generadas y guardadas fuera de ese entorno conectado. Las wallets de hardware son una forma habitual de conseguirlo: emplean un aparato diseñado para conservarlas y firmar operaciones dentro del propio dispositivo.
Conviene separar dos ideas: hardware describe el aparato; frío describe la forma de proteger y utilizar el acceso. También existen configuraciones de firma en ordenadores aislados, aunque exigen más conocimientos y organización.
Por eso, instalar una aplicación en un teléfono y ponerlo un rato en modo avión no equivale a crear un sistema de almacenamiento frío. Al recuperar la conexión, vuelves al entorno habitual. Importan tanto el lugar donde se usan las claves como su historial de exposición.
Una misma operación, dos recorridos distintos ✍️
Imagina que quieres enviar una pequeña cantidad de criptomonedas a otra persona.
Con una wallet caliente, abres la aplicación, preparas la operación y la autorizas. La firma se produce mediante las claves que maneja ese entorno de software. Hay pocos pasos y puedes hacerlo desde el dispositivo que llevas contigo.
Con una wallet de hardware, normalmente ocurre lo siguiente:
- La aplicación prepara la operación.
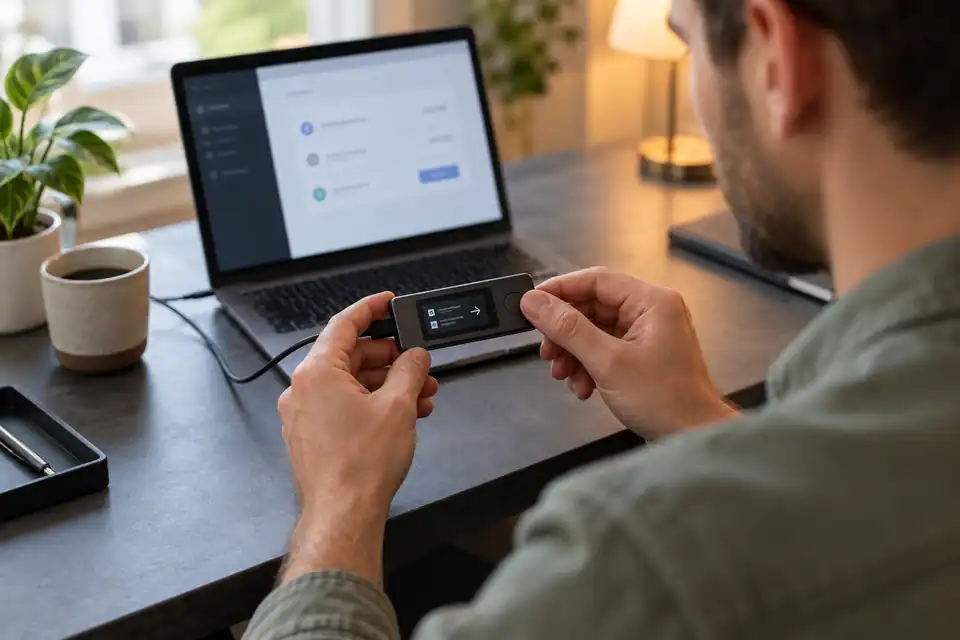
- El dispositivo recibe los datos y te pide confirmación.
- La firma se realiza dentro del aparato.
- La operación firmada vuelve a la aplicación, que la transmite a la red.
En este recorrido sale la operación firmada, mientras las claves privadas permanecen en el dispositivo. Así puedes utilizar una interfaz conectada sin darle el mismo acceso a las claves que tendría una wallet de software.
La contrapartida es práctica: necesitas tener disponible el aparato y completar sus confirmaciones. Si vas con prisas, esa pausa puede parecer incómoda. También te da una oportunidad adicional para revisar lo que estás autorizando.
Las diferencias que notarás en el día a día 📋
| Aspecto | Wallet caliente | Wallet fría con hardware |
|---|---|---|
| Acceso habitual | Desde la aplicación o extensión | Mediante la aplicación y el dispositivo |
| Preparación | Generalmente sencilla | Requiere configurar el aparato |
| Hardware de firma adicional | Habitualmente no hace falta | Necesitas un dispositivo específico |
| Firma de operaciones | En el entorno de software | Dentro del hardware |
| Uso frecuente | Cómoda para operaciones habituales | Añade pasos de confirmación |
| Protección frente a malware | Las claves pueden quedar expuestas si se compromete el entorno | Reduce ese riesgo al mantenerlas aisladas |
La tabla compara configuraciones habituales. Las funciones y la compatibilidad cambian entre productos; comprueba las características de cada uno.
“Fría” tampoco significa que tus operaciones vayan a confirmarse más despacio en la blockchain. El paso adicional está en la autorización. Una vez enviada, la operación depende de las condiciones de la red.
El riesgo de una wallet caliente está en su entorno 📱
El móvil puede ser cómodo porque reúne mensajería, navegación, documentos y aplicaciones. Precisamente esa mezcla amplía las situaciones que debes controlar.
Una aplicación falsa, software malicioso o un equipo comprometido pueden poner en peligro la información que utiliza una wallet de software. La protección de las claves depende también de la seguridad del dispositivo donde se encuentran.
Para reducir esa exposición, mantén actualizado el equipo, descarga la aplicación desde su fuente legítima y evita programas de procedencia dudosa.
Piensa en la diferencia entre un móvil dedicado a unas pocas tareas y otro donde pruebas continuamente aplicaciones desconocidas. Ambos tienen conexión, pero tus hábitos modifican las oportunidades de ataque.
Para aprender y realizar operaciones pequeñas, la comodidad puede ser útil. El problema aparece cuando esa misma cuenta termina acumulando, sin pensarlo, mucho más dinero del que querías tener disponible para uso habitual.
Una wallet fría protege las claves; tú decides qué firmar 🛡️
Aquí está el matiz que evita una falsa sensación de seguridad: un dispositivo puede proteger bien las claves y, aun así, firmar una operación perjudicial que tú apruebes.
Por ejemplo, puedes aceptar un permiso que permita a una aplicación mover determinados tokens. Si ese permiso es peligroso, guardar las claves en hardware no anula lo que has autorizado. Desconectar el aparato tampoco revoca automáticamente un permiso ya registrado.
También hay operaciones cuyos detalles no se muestran de forma comprensible en todos los dispositivos o aplicaciones. Aceptarlas sin entenderlas se conoce como firma a ciegas. La presencia de una pantalla y un botón no convierte cualquier autorización en segura.
Una regla práctica es detenerte cuando no puedes explicar qué está pidiendo la operación. “Tengo una wallet fría” no sustituye esa comprobación.
Además, algunos fabricantes usan la expresión “wallet fría” para una cuenta reservada a recibir y enviar fondos, sin interactuar con aplicaciones externas. Independientemente del nombre, aislar las claves y limitar las autorizaciones son dos protecciones diferentes.
Ver el saldo no exige tener el aparato enchufado 👀
Puede sorprenderte abrir una aplicación y seguir viendo tus fondos después de desconectar la wallet de hardware.
Eso puede ser un modo de solo lectura: la aplicación conserva información pública suficiente para consultar el saldo y la actividad, pero necesita el dispositivo para firmar un envío.
También puedes recibir criptomonedas en una dirección que ya hayas obtenido y comprobado, aunque el aparato esté apagado. El dispositivo del receptor no tiene que estar conectado para que la red procese la transferencia.
Esta distinción ayuda a interpretar lo que ves: consultar información no equivale a disponer de capacidad para gastar. En un ordenador compartido, además, dejar una cuenta visible puede revelar tu saldo a otra persona aunque no le permita autorizar movimientos.
Dos atajos que eliminan parte de la protección 🚧
Importar en el hardware las claves de tu wallet caliente
Comprar un dispositivo no borra las posibles copias anteriores de unas claves que ya utilizabas en software.
Para trasladarte a una configuración nueva, la documentación de Trezor recomienda crear una wallet nueva en el dispositivo y transferir los activos a sus direcciones, en lugar de reutilizar el acceso de la wallet de software. Esa migración es una operación que debe prepararse con cuidado.
Introducir el acceso del hardware dentro de una aplicación
Conectar una wallet de hardware a una aplicación compatible es distinto de importar allí su frase de recuperación.
En una conexión correcta, la aplicación utiliza el aparato para firmar. Si introduces la frase dentro de la aplicación, creas una copia del acceso en el entorno conectado y pierdes la separación que buscabas. MetaMask explica expresamente esta diferencia en su guía de configuración.
La integración sirve para ampliar funciones; no debería convertirse en un atajo para saltarte el dispositivo.
Separar el uso habitual de la reserva puede ayudar 🧩
Una opción es usar una wallet de software para las operaciones habituales y otra de hardware como reserva, generadas por separado y con funciones diferenciadas.
Imagina un ejemplo ficticio: tienes activos valorados en 2.000 euros y mantienes 80 euros en una cuenta operativa y 1.920 en otra de reserva.
Un permiso de gasto de tokens concedido únicamente desde la cuenta operativa no autoriza, por sí mismo, a mover los fondos de la otra. La separación limita el alcance de ese permiso; no elimina todos los riesgos.
Esas cifras solo ilustran el funcionamiento. No representan un reparto adecuado para todo el mundo.
Bitcoin.org plantea este principio de organización: pequeñas cantidades para el uso diario y mayor protección para el resto.
La reserva pierde parte de su utilidad si también la utilizas para probar cada aplicación nueva. Asignarle una función concreta ayuda a mantener una rutina de seguridad coherente.
Elige una configuración que puedas manejar con calma 🧭
Antes de comprar hardware, comprueba que sea compatible con tus activos, tu teléfono u ordenador y las funciones que necesitas.
Revisa también el canal de compra y las comprobaciones de autenticidad del fabricante. Trezor, por ejemplo, documenta controles del dispositivo y del firmware destinados a detectar manipulaciones o equipos falsificados.
Después, valora tu situación: ¿necesitas firmar con frecuencia?, ¿puedes guardar y localizar el dispositivo?, ¿entiendes el proceso de autorización?, ¿qué impacto tendría perder el importe disponible en tu cuenta operativa?
Una wallet caliente puede facilitar el uso frecuente. Una configuración fría aporta una barrera adicional frente a la exposición de las claves. Combinar ambas puede resultar práctico cuando cada una tiene un propósito definido.
La seguridad mejora cuando sabes qué dispositivo autoriza cada operación y qué parte de tu saldo queda expuesta al hacerlo.